Bảo Mật Mã Nguồn Khi Dùng AI: Script Tự Động Che Giấu Secret Cho Mọi Dự Án
Khi lập trình viên đưa mã nguồn dự án cho các trợ lý AI hoặc agent tự động hỗ trợ sửa lỗi, rủi ro lớn nhất không nằm ở việc AI hiểu sai đề bài, mà là nguy cơ rò rỉ các bí mật hệ thống: khóa API, mật khẩu cơ sở dữ liệu, secret key cổng thanh toán, token xác thực hoặc địa chỉ máy chủ nội bộ. Một đoạn script tự động hóa trên Windows sẽ giải quyết triệt để vấn đề này trước khi bất kỳ dòng code nào chạm tới mô hình ngôn ngữ lớn.
Nguy cơ rò rỉ dữ liệu khi làm việc cùng trợ lý AI
Nhiều lập trình viên có thói quen sao chép nguyên cả thư mục làm việc hoặc nén toàn bộ webroot gửi cho AI để nhờ gỡ lỗi. Cách làm này tiềm ẩn hai vấn đề kỹ thuật nghiêm trọng:
- Vượt giới hạn cửa sổ ngữ cảnh (Context Window): Các thư mục phụ thuộc như
vendor,node_moduleshay bộ nhớ đệm cache thường nặng hàng trăm megabyte. Khi đưa vào mô hình, lượng token tiêu tốn lên đến hàng triệu, khiến AI bị quá tải, phản hồi chậm hoặc tự động cắt xén nội dung (truncate) làm mất ngữ cảnh logic quan trọng. - Lộ lọt thông tin nhạy cảm: Khóa thanh toán (VNPay, MoMo, Stripe), chuỗi kết nối cơ sở dữ liệu MySQL/PostgreSQL, token AWS, OpenAI hay thậm chí là email cá nhân của quản trị viên thường bị lưu vết trong các file cấu hình hoặc viết trực tiếp trong mã xử lý.
Nếu tìm và xóa thủ công bằng tay, xác suất bỏ sót là rất lớn do dự án có thể phân nhánh qua hàng chục module khác nhau. Do đó, chúng ta cần một cơ chế tẩy trang dữ liệu (data sanitization) tự động, an toàn và có thể áp dụng đồng loạt cho mọi ngôn ngữ lập trình.
Sơ đồ luồng xử lý làm sạch mã nguồn tự động
Quy trình hoạt động được xây dựng dựa trên nguyên tắc bất biến đối với thư mục gốc: script không bao giờ chỉnh sửa trực tiếp trên mã nguồn gốc mà luôn tạo ra một không gian làm việc an toàn độc lập (mang hậu tố _safe). Mọi thao tác loại bỏ thư mục rác và thay thế chuỗi nhạy cảm chỉ diễn ra bên trong không gian cách ly này.
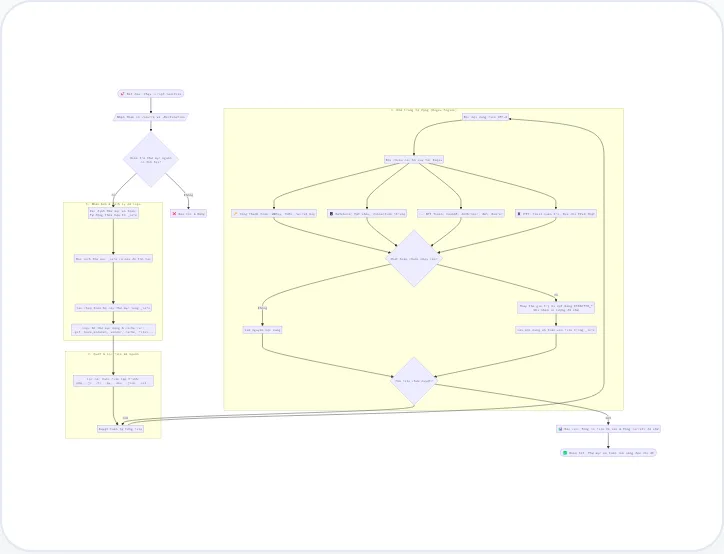
Luồng xử lý gồm ba giai đoạn liền mạch:
- Cách ly và tối ưu dung lượng: Sao chép cây thư mục sang một phân vùng mới, đồng thời tự động loại bỏ các thư mục nặng như
.git,node_modules,vendor,cacheđể file code đạt kích thước tối ưu nhất cho AI đọc hiểu. - Quét và phân loại file: Duyệt qua toàn bộ danh sách các tệp tin có phần mở rộng lập trình phổ biến (PHP, JavaScript, TypeScript, Python, C#, Java, Go, JSON, YAML, SQL...).
- Khử trùng giá trị bí mật: Áp dụng các mẫu biểu thức chính quy (Regular Expressions) để nhận diện các trường nhạy cảm và thay thế giá trị thật bằng các placeholder chuẩn hóa như
REDACTED_SECREThayREDACTED_VNP_HASH_SECRET.
Mã nguồn hoàn chỉnh script PowerShell (sanitize.ps1)
Script được tối ưu hóa cho môi trường Windows PowerShell, sử dụng trực tiếp engine của thư viện .NET System.Text.RegularExpressions.Regex để đạt hiệu năng xử lý hàng trăm file chỉ trong vài giây:
param (
    [Parameter(Mandatory = $true, Position = 0)]
    [string]$Source,

    [Parameter(Mandatory = $false, Position = 1)]
    [string]$Destination
)

# 1. Kiểm tra thư mục nguồn
if (-not (Test-Path -LiteralPath $Source)) {
    Write-Host "Lỗi: Thư mục nguồn không tồn tại: $Source" -ForegroundColor Red
    exit 1
}

$SourceItem = Get-Item -LiteralPath $Source
$SourcePath = $SourceItem.FullName

if (-not $Destination) {
    $Destination = $SourcePath + "_safe"
}

Write-Host "==========================================================" -ForegroundColor Cyan
Write-Host "   CÔNG CỤ TẨY TRANG CODE AN TOÀN CHO TRỢ LÝ AI           " -ForegroundColor Cyan
Write-Host "==========================================================" -ForegroundColor Cyan
Write-Host "Thư mục gốc: $SourcePath"
Write-Host "Thư mục xuất an toàn: $Destination"

# 2. Sao chép và dọn dẹp thư viện rác
if (Test-Path -LiteralPath $Destination) {
    Remove-Item -LiteralPath $Destination -Recurse -Force
}

Write-Host "Đang sao chép và dọn dẹp thư mục..." -ForegroundColor Yellow
Copy-Item -LiteralPath $SourcePath -Destination $Destination -Recurse -Force

$ExcludeDirs = @('.git', 'node_modules', 'vendor', 'cache', 'files', 'dist', 'build', '.idea', '.vscode')
foreach ($dir in $ExcludeDirs) {
    $targetDir = Join-Path -Path $Destination -ChildPath $dir
    if (Test-Path -LiteralPath $targetDir) {
        Remove-Item -LiteralPath $targetDir -Recurse -Force -ErrorAction SilentlyContinue
    }
}

# 3. Định nghĩa các bộ quy tắc Regex lọc bí mật
$Rules = @(
    # Cổng thanh toán trực tuyến
    @{ Pattern = '(?i)(vnp_HashSecret\s*[:=]\s*["\'])[^
"\']+(\1)'; Replacement = '${1}REDACTED_VNP_HASH_SECRET${2}' },
    @{ Pattern = '(?i)(vnp_TmnCode\s*[:=]\s*["\'])[^
"\']+(\1)';    Replacement = '${1}REDACTED_TMN_CODE${2}' },
    @{ Pattern = '(?i)((secret_key|access_key|partner_code|merchant_id)\s*[:=]\s*["\'])[^
"\']+(\1)'; Replacement = '${1}REDACTED_PAYMENT_KEY${2}' },

    # Cơ sở dữ liệu và Mật khẩu chung
    @{ Pattern = '(?i)((password|passwd|db_password|dbpass|secret|app_key|jwt_secret|auth_token)\s*[:=]\s*["\'])[^
"\']{4,}(\1)'; Replacement = '${1}REDACTED_SECRET${2}' },
    @{ Pattern = '(?i)((mysql|postgres|mongodb|mssql|redis)://[^:/\s]+:)[^@/\s]+(@)'; Replacement = '${1}REDACTED_PASS${3}' },

    # Khóa dịch vụ đám mây và Token AI
    @{ Pattern = 'sk-[a-zA-Z0-9_-]{20,}'; Replacement = 'sk-REDACTED_API_KEY' },
    @{ Pattern = 'AKIA[0-9A-Z]{16}';      Replacement = 'AKIAREDACTED_AWS_KEY' },
    @{ Pattern = '(?i)(Bearer\s+)[a-zA-Z0-9_\-\.]{25,}'; Replacement = '${1}REDACTED_TOKEN' },

    # Thông tin định danh cá nhân (PII)
    @{ Pattern = '[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}'; Replacement = '[email protected]' },
    @{ Pattern = '\b(?!127\.0\.0\.1|0\.0\.0\.0)(?:[0-9]{1,3}\.){3}[0-9]{1,3}\b'; Replacement = '192.168.1.100' }
)

# 4. Quét và khử trùng toàn bộ file code
$SupportedExtensions = @(
    '*.php', '*.inc', '*.env*', '*.json', '*.js', '*.ts', '*.jsx', '*.tsx',
    '*.py', '*.cs', '*.java', '*.go', '*.yaml', '*.yml', '*.ini', '*.conf',
    '*.sql', '*.xml', '*.html'
)

$files = Get-ChildItem -LiteralPath $Destination -Include $SupportedExtensions -Recurse -File
$totalReplacements = 0
$filesModified = 0

Write-Host "Đang duyệt $($files.Count) file mã nguồn..." -ForegroundColor Yellow

foreach ($file in $files) {
    try {
        $content = [System.IO.File]::ReadAllText($file.FullName, [System.Text.Encoding]::UTF8)
        $isModified = $false

        foreach ($rule in $Rules) {
            if ([System.Text.RegularExpressions.Regex]::IsMatch($content, $rule.Pattern)) {
                $count = [System.Text.RegularExpressions.Regex]::Matches($content, $rule.Pattern).Count
                $content = [System.Text.RegularExpressions.Regex]::Replace($content, $rule.Pattern, $rule.Replacement)
                $totalReplacements += $count
                $isModified = $true
            }
        }

        if ($isModified) {
            [System.IO.File]::WriteAllText($file.FullName, $content, [System.Text.Encoding]::UTF8)
            $filesModified++
        }
    }
    catch {
        # Bỏ qua tệp bị khóa hoặc lỗi đọc
    }
}

Write-Host "==========================================================" -ForegroundColor Green
Write-Host "HOÀN TẤT THÀNH CÔNG!" -ForegroundColor Green
Write-Host "Đã chỉnh sửa: $filesModified file."
Write-Host "Đã khử sạch: $totalReplacements vị trí nhạy cảm."
Write-Host "Thư mục an toàn sẵn sàng cho AI: $Destination" -ForegroundColor Cyan
Write-Host "==========================================================" -ForegroundColor Green
Hướng dẫn sử dụng và xử lý chính sách thực thi trên Windows
Lưu nội dung trên vào một file có tên sanitize.ps1. Khi cần làm sạch bất kỳ dự án nào, mở PowerShell và thực hiện theo cú pháp:
powershell -ExecutionPolicy Bypass -File "C:\tools\sanitize.ps1" -Source "D:\Projects\DuAnCuaBan"Tham số -ExecutionPolicy Bypass giúp script chạy ngay lập tức mà không bị hạn chế bởi Chính sách thực thi Execution Policy của Microsoft. Sau khi lệnh kết thúc, một thư mục mới có tên DuAnCuaBan_safe sẽ xuất hiện.
Quy trình đồng bộ code ngược trở lại hệ thống
Sau khi mở thư mục an toàn làm không gian làm việc cho AI (trong các công cụ như Cursor, Windsurf, Antigravity hay VS Code) và nhận được các bản sửa lỗi hoàn chỉnh, bạn có hai phương án để đưa code trở lại môi trường thực tế:
- Áp dụng theo khối thay đổi (Selective Diff): Mở công cụ so sánh trực quan giữa hai thư mục. Chỉ chấp nhận các đoạn thay đổi về thuật toán và xử lý lỗi của AI, đồng thời giữ nguyên các dòng khai báo secret key thật ở thư mục sản xuất.
- Tách biến cấu hình ra môi trường riêng: Về lâu dài, giải pháp triệt để nhất là không bao giờ viết cứng mật khẩu trong code logic. Hãy chuyển toàn bộ khóa bảo mật vào biến môi trường hệ thống hoặc các file cấu hình riêng biệt được bảo vệ bởi danh sách loại trừ phiên bản. Bằng cách này, mã nguồn luôn ở trạng thái sạch và có thể chia sẻ an toàn với mọi mô hình AI bất cứ lúc nào.